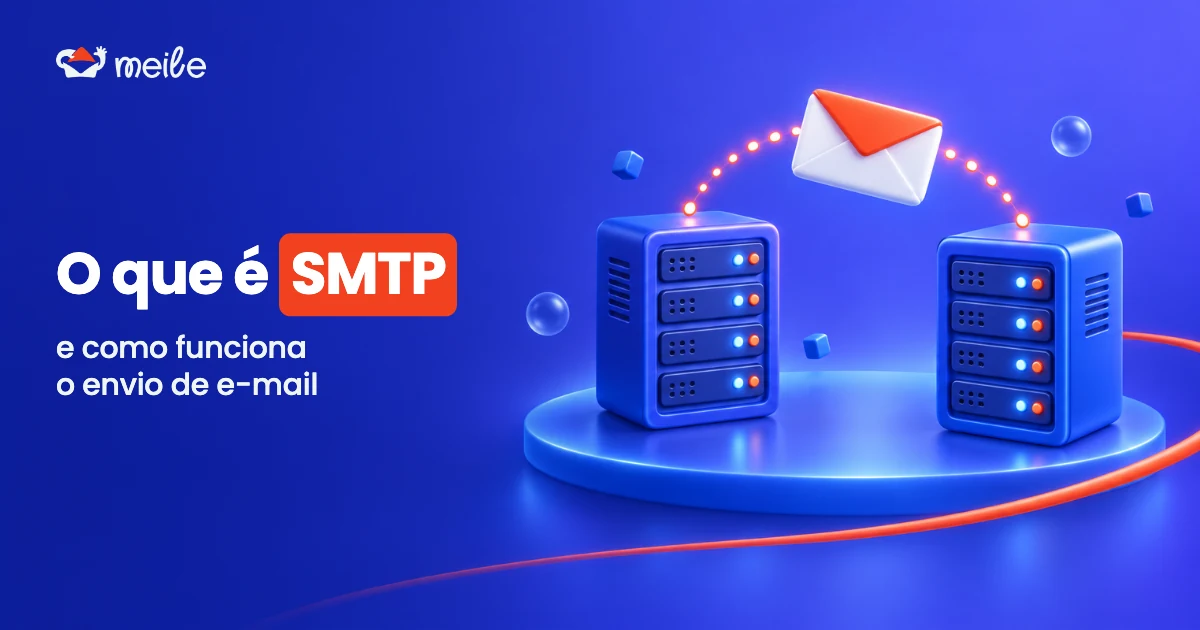
SMTP (Simple Mail Transfer Protocol) é o protocolo que a internet usa para enviar e-mails. Ele define como o cliente de e-mail entrega a mensagem ao servidor de envio e como esse servidor a repassa ao servidor do destinatário, localizado por uma consulta ao registro MX no DNS. A leitura fica com IMAP ou POP3.
Pontos-chave
- O SMTP cuida só do envio e do transporte das mensagens.
- Clientes e sistemas enviam pela porta 587 ou 465, sempre autenticados. A porta 25 é para a troca entre servidores.
- E-mail de sistema costuma cair no spam por falta de SPF, DKIM e DMARC ou por má reputação do IP e do domínio.
- ERP, loja virtual e sistemas com volume alto pedem um servidor SMTP dedicado.
Neste artigo
- O que é SMTP
- Como funciona o envio de e-mail
- SMTP, IMAP e POP3: qual a diferença
- Os comandos da conversa SMTP
- Códigos de resposta SMTP
- Portas SMTP: 25, 465 e 587
- SMTP autenticado: por que ele importa
- Por que e-mail de sistema cai no spam
- Quando a empresa precisa de um servidor SMTP dedicado
- Perguntas frequentes
O que é SMTP
A primeira especificação do protocolo SMTP saiu em 1982, na RFC 821, e a versão em vigor está na RFC 5321.
Na prática, o SMTP é uma conversa em texto, com comandos curtos de um lado e códigos numéricos do outro. O termo servidor SMTP tem dois sentidos:
- Servidor de envio: recebe as mensagens dos usuários e sistemas autenticados do seu domínio e as despacha.
- Servidor de recebimento (MX): aceita mensagens de outros servidores para os endereços do domínio dele.
Como funciona o envio de e-mail
Quando ana@suaempresa.com.br escreve para pedro@cliente.com.br, o envio de e-mail passa por cinco etapas:
- Envio. O Outlook, o Thunderbird ou o sistema da empresa se conecta ao servidor SMTP de envio, na porta 587 ou 465, e se autentica.
- Fila e assinatura. O servidor aceita a mensagem, coloca na fila e, se configurado, aplica a assinatura DKIM.
- Consulta DNS. O servidor busca o registro MX de cliente.com.br para saber qual máquina recebe os e-mails daquele domínio.
- Entrega. O servidor de envio abre uma conexão SMTP com o servidor de destino, geralmente na porta 25, e transfere a mensagem.
- Avaliação. O destino confere SPF, DKIM, DMARC, reputação do IP e conteúdo, e decide entre caixa de entrada, spam ou recusa.
A etapa 5 concentra boa parte dos problemas de entrega. No Antispam da Meile, por exemplo, a filtragem tem sete camadas e analisa reputação do remetente, conteúdo, anexos, links e padrões de comportamento.
SMTP, IMAP e POP3: qual a diferença
- SMTP: envia e transporta a mensagem até a caixa postal do destinatário.
- IMAP: lê e sincroniza. As mensagens ficam no servidor e aparecem iguais em todos os dispositivos. Portas 143 ou 993 (TLS).
- POP3: baixa as mensagens para o dispositivo e, dependendo da configuração, apaga do servidor. Portas 110 ou 995 (TLS).
Quem usa o e-mail em mais de um aparelho costuma ficar com IMAP.
Os comandos da conversa SMTP
Um exemplo simplificado de sessão, sem a etapa de criptografia (C envia, S é o servidor de destino):
S: 220 mx.cliente.com.br ESMTP
C: EHLO mail.suaempresa.com.br
S: 250-mx.cliente.com.br
S: 250 STARTTLS
C: MAIL FROM:<ana@suaempresa.com.br>
S: 250 2.1.0 Ok
C: RCPT TO:<pedro@cliente.com.br>
S: 250 2.1.5 Ok
C: DATA
S: 354 End data with <CR><LF>.<CR><LF>
C: From: Ana <ana@suaempresa.com.br>
C: Subject: Proposta revisada
C:
C: Bom dia, Pedro. Segue a proposta.
C: .
S: 250 2.0.0 Ok: queued
C: QUIT
S: 221 2.0.0 Bye- EHLO: o cliente se apresenta, e o servidor lista as extensões que suporta, como STARTTLS e AUTH. HELO é a versão antiga.
- MAIL FROM: remetente do envelope, o endereço que recebe os avisos de falha (bounces).
- RCPT TO: um destinatário por comando.
- DATA: abre o envio de cabeçalhos e corpo, encerrado por uma linha com um único ponto.
- QUIT: encerra a sessão.
O MAIL FROM e o "From" exibido ao destinatário podem ser diferentes. O DMARC exige que o domínio do "From" esteja alinhado com o domínio aprovado no SPF ou no DKIM.
Códigos de resposta SMTP
O primeiro dígito resume o resultado: 2 é sucesso, 3 pede mais dados, 4 é falha temporária e 5 é falha permanente. Códigos estendidos, como 5.1.1, detalham o motivo.
- 250: comando aceito. Depois do DATA, a mensagem foi aceita para entrega.
- 421: serviço indisponível no momento, por sobrecarga ou limite de conexões.
- 450: caixa postal indisponível agora. Alguns servidores usam recusas temporárias como técnica antispam (greylisting).
- 550: caixa inexistente (5.1.1) ou recusa por política (5.7.1).
- 554: falha na transação. É um código comum em recusas por reputação do IP ou do domínio.
Com 4xx, o servidor de envio mantém a mensagem na fila e tenta de novo. Com 5xx, desiste e devolve um aviso de não entrega ao MAIL FROM. Insistir sem corrigir a causa piora a reputação do remetente.
Portas SMTP: 25, 465 e 587
A porta SMTP certa depende de quem envia para quem:
| Porta | Uso | Criptografia | Autenticação |
|---|---|---|---|
| 25 | Entre servidores (MX) | STARTTLS, se os dois lados suportam | Normalmente não |
| 587 | Clientes de e-mail e sistemas | STARTTLS | Obrigatória |
| 465 | Clientes de e-mail e sistemas | TLS implícito | Obrigatória |
Porta 587. É a porta de submissão e a mais indicada pelos provedores. A conexão começa sem criptografia, e o cliente pede STARTTLS antes de se autenticar.
Porta 465. A conexão já nasce cifrada. Ficou anos sem registro oficial para esse uso, até a RFC 8314, de 2018, reconhecê-la para envio autenticado. Entre 587 e 465, use a que o seu provedor indicar.
Porta 25. É para a conversa entre servidores. Provedores de acesso e muitas nuvens restringem a saída por ela; no Brasil, a prática em redes residenciais é conhecida como Gerência de Porta 25.
No Meile Mail, por exemplo, a configuração manual usa smtp.meile.com.br na porta 587 com STARTTLS para envio e imap.meile.com.br na porta 993 para leitura. Com a configuração automática por Autodiscover, o usuário nem precisa digitar esses dados.
SMTP autenticado: por que ele importa
O SMTP original não pedia login, e servidores que repassavam mensagens de qualquer origem, os relays abertos, viraram ferramenta de spam. A extensão AUTH (RFC 4954) permite ao servidor exigir que o cliente prove quem é antes de aceitar a mensagem.
O SMTP autenticado:
- evita que o servidor vire relay aberto e entre em listas de bloqueio;
- liga cada envio a uma conta, o que permite limitar volume e bloquear uma credencial vazada;
- combinado com TLS, não expõe usuário e senha na rede.
O erro 530 indica que o servidor exige autenticação, e o 535, credenciais recusadas. Crie uma conta de envio exclusiva para cada sistema, em vez de usar a caixa de um funcionário.
Por que e-mail de sistema cai no spam
Boleto que não chega, recuperação de senha no lixo eletrônico, formulário do site que some. Os pontos a revisar:
- Envio sem autenticação, pela função de e-mail da hospedagem (como o mail() do PHP), saindo por um IP compartilhado com outros sites.
- SPF ausente ou quebrado. O servidor usado precisa constar no SPF do domínio. Dois registros SPF ou mais de 10 consultas de DNS geram erro (permerror).
- Falta de DKIM, que impede o destino de confirmar que a mensagem saiu do seu domínio intacta.
- DMARC ausente ou desalinhado. O DMARC exige que SPF ou DKIM passe com o domínio do "From" e define a ação na falha: monitorar (p=none), spam (p=quarantine) ou recusa (p=reject).
- Reputação ruim, por excesso de devoluções, denúncias de spam, listas de bloqueio ou IP sem DNS reverso (PTR).
Desde fevereiro de 2024, Google e Yahoo exigem SPF, DKIM e DMARC de quem envia em grande volume. Nas diretrizes do Google, isso vale para quem envia mais de 5 mil mensagens por dia a contas do Gmail, e as duas empresas pedem taxa de denúncia de spam abaixo de 0,3%.
Teste o seu domínio no verificador gratuito de SPF, DKIM e DMARC da Meile. Depois de corrigir, acompanhe recusas e atrasos nos logs, e o guia de monitoramento de e-mail em tempo real mostra o que observar.
Quando a empresa precisa de um servidor SMTP dedicado
Disparar mensagens de sistema pela caixa de um funcionário ou por um smtp gmail funciona no começo. Depois vêm limites de envio, dependência de uma senha pessoal e o risco de um pico de disparos manchar a reputação do e-mail da equipe.
O servidor SMTP dedicado faz sentido para:
- ERP que envia NF-e (XML e DANFE), boletos e cobranças;
- loja virtual, com confirmação de pedido e recuperação de senha;
- sistemas próprios ou SaaS que disparam alertas e notificações;
- volume alto ou picos, como o fechamento do mês;
- comprovação de envio, com logs para cobrança, auditoria ou LGPD.
Mantenha também o e-mail transacional separado das campanhas de marketing.
Se boletos, notas fiscais e alertas de ERP precisam chegar na hora certa, conheça o Meile SMTP. Ele roda em infraestrutura brasileira, aceita SMTP padrão e API REST e já vem com SPF, DKIM e DMARC configurados e reputação de IP gerenciada.
Também tem TLS, logs detalhados de envio e conformidade com a LGPD, e é compatível com ERPs como SAP, TOTVS, Sankhya, Omie e Bling. Fale com a nossa equipe para dimensionar o plano.